Kostenloses Webinar zur "30-Tage NIS2-Abkürzung"
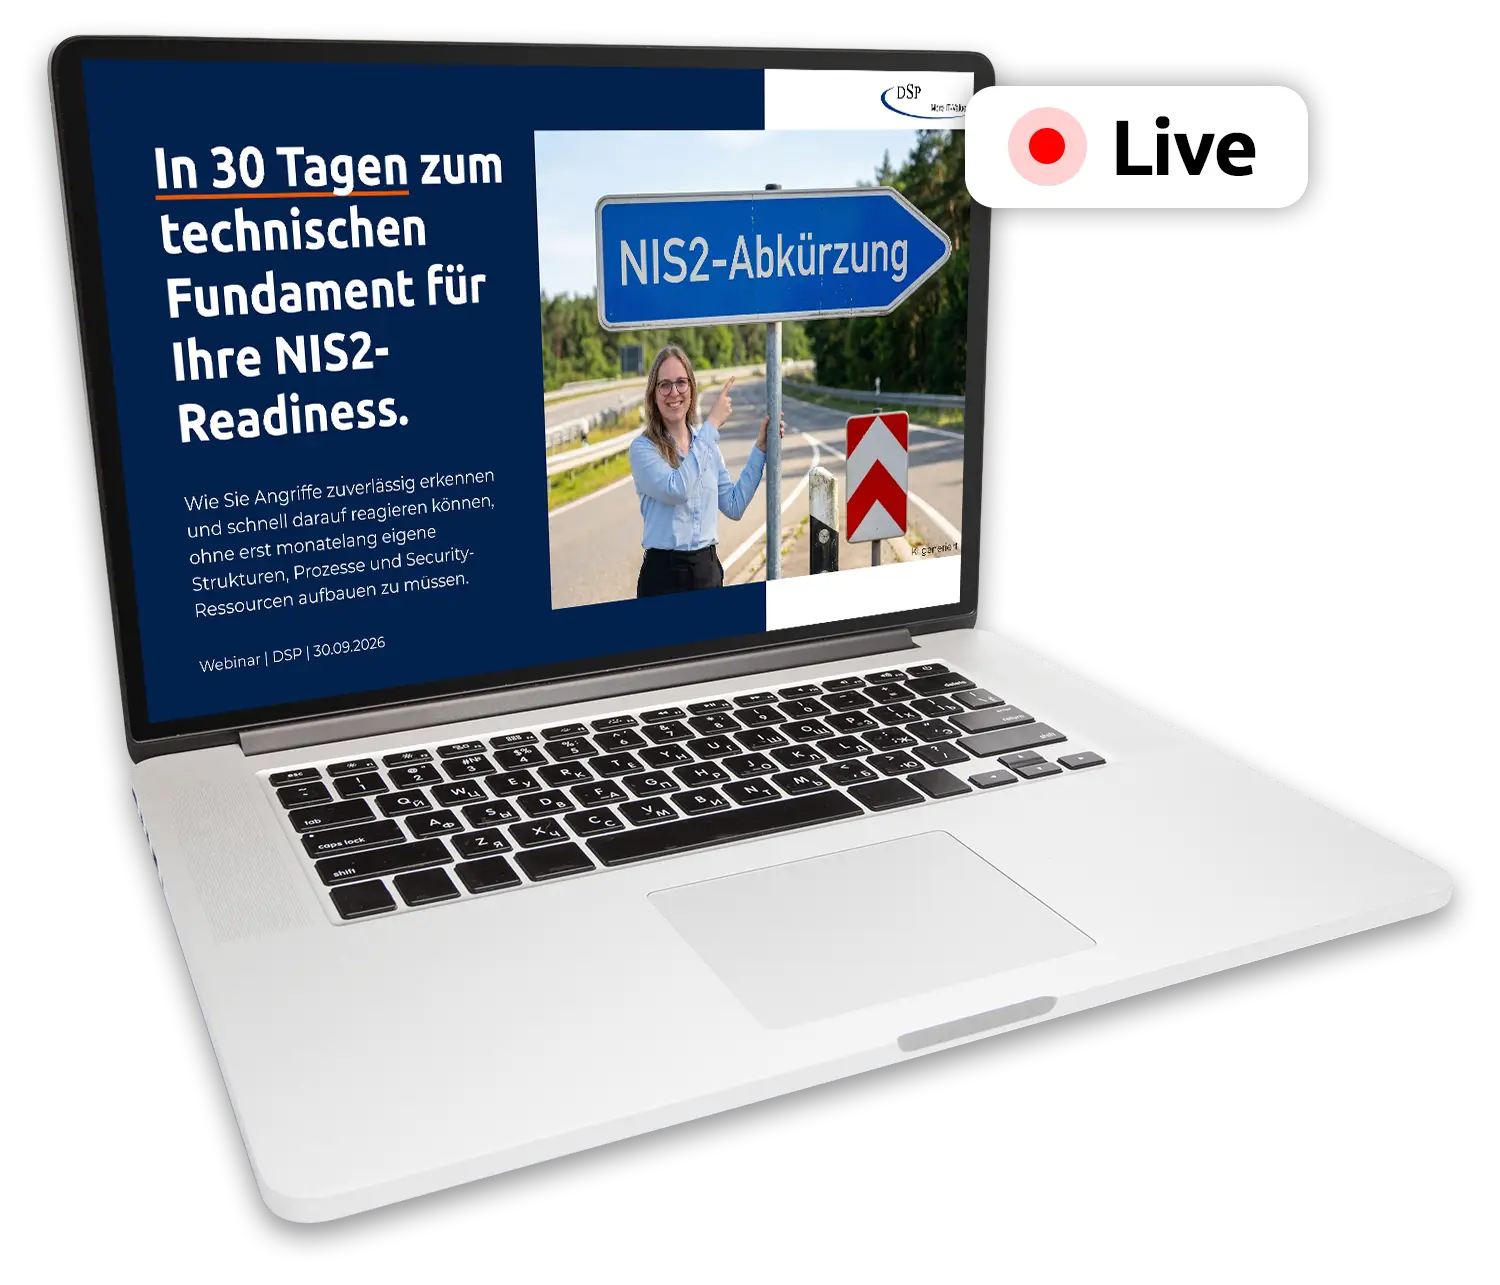
Im Webinar erfahren Sie:
Kostenlose Teilnahme. Es gibt keine Aufzeichnung.
Das nehmen Sie aus dem Webinar mit
Sie erfahren, was für Detection & Response wirklich notwendig ist und worauf es bei der technischen NIS2-Readiness ankommt. So wird aus Unklarheit ein klarer Fahrplan.
Sie lernen die 5 entscheidenden Schritte kennen, die direkt zur technischen NIS2-Readiness führen – in der richtigen Reihenfolge und ohne unnötige Umwege.
Sie sehen, wie sich die 5 entscheidenden Schritte auf einen Zeitraum von nur 30 Tagen verkürzen lassen, was diesen schnelleren Weg möglich macht und welche Voraussetzungen dafür erfüllt sein müssen.
Das Webinar richtet sich an Geschäftsführer und IT-Verantwortliche, die bei NIS2 vor unterschiedlichen Fragen stehen, aber dasselbe Ziel haben: Klarheit darüber, was jetzt wirklich zu tun ist.
Profitieren Sie von Erfahrung aus Audit, IT-Security und prüfungssicheren Prozessen.
Als ehemalige KPMG-Auditorin und zertifizierter TÜV SÜD Security Officer verbindet Lara Almeida regulatorisches Know-how mit IT-Security-Praxis.
Im Webinar zeigt sie, worauf es bei der technischen NIS2-Readiness rund um Detection & Response wirklich ankommt.
Als ehemaliger KPMG-Wirtschaftsprüfer und erfahrener CFO verbindet Dr. Steffen Scholtze Risiko, Governance und IT-Strategie.
Damit ergänzt er das NIS2-Know-how bei DSP um die Management-Perspektive.
Bei NIS2 zählen nicht nur technische Lösungen, sondern auch klare, dokumentierte und verlässliche Prozesse.
DSP arbeitet nach den international anerkannten Standards ISO 27001 und ISO 20000-1.
Das schafft ein geprüftes Fundament für Informationssicherheit und professionelles IT-Service-Management.
ISO 2700-1
Freiwilliger Standard:
Ein international anerkanntes Managementsystem für Informationssicherheit (ISMS).

Schutz sensibler Unternehmensdaten durch strukturierte Sicherheitsprozesse
Systematisches Risikomanagement zur Reduzierung von Cyber- und Geschäftsrisiken
ISO 20000-1
Freiwilliger Standard:
Er stellt sicher, dass das Service Management strukturiert geplant, erbracht, überwacht und kontinuierlich verbessert werden.
Standardisierte IT-Prozesse für einen zuverlässigen und transparenten IT-Betrieb
Kontinuierliche Verbesserung der Servicequalität nach ITIL-Best-Practices
IT-Sicherheit sollte Unternehmen entlasten, nicht zusätzliche Arbeit schaffen. Doch gerade neue regulatorische Anforderungen sorgen in vielen IT-Abteilungen für mehr Prozesse, Dokumentation und operative Aufgaben.
Genau hier setzt DSP an. Wir schaffen klare Strukturen, automatisieren wiederkehrende Aufgaben und unterstützen Unternehmen dabei, ihre IT sicher und verlässlich zu betreiben.
Mit unserem Security Operations Center verbinden wir moderne Sicherheitstechnik, erfahrene Experten und zertifizierte Prozesse, damit IT-Teams auch bei steigenden Anforderungen den Kopf für ihre eigentlichen Aufgaben frei haben.
Seit 1995 ein verlässlicher Partner für anspruchsvolle IT
Über 30 Jahre Erfahrung, auf die Unternehmen auch bei neuen Anforderungen bauen können.Seit der Gründung durch Dr. Steffen Scholtze im Jahr 1995 verfolgt DSP einen klaren Gedanken:
IT soll Menschen unterstützen, Prozesse vereinfachen und Unternehmen zuverlässig absichern.
Aus diesem Anspruch ist über drei Jahrzehnte ein IT-Partner für Mittelstand und öffentlichen Sektor gewachsen. Heute verbindet DSP diese Erfahrung mit modernen Security-Lösungen, zertifizierten Prozessen und einem eigenen Security Operations Center.
Technologien und Anforderungen verändern sich. Unser Anspruch bleibt: Komplexität reduzieren und IT verlässlich beherrschbar machen.
Über 250 mittelständische Unternehmen und KRITIS-Betreiber vertrauen bereits auf die Expertise von DSP.
„DSP hat uns bei der Einführung und dem Ausbau von Matrix42 für unsere dezentrale IT mit 52 Standorten, über 400 Leinwänden und rund 2.700 Mitarbeitenden begleitet. Besonders überzeugt haben uns die hohe fachliche Expertise, die zuverlässige Projektsteuerung und die sehr gute Kommunikation.“
„Seit 2012 arbeiten wir mit DSP zusammen und haben unsere IT gemeinsam kontinuierlich professionalisiert. Mit Matrix42 verwalten wir rund 700 interne und externe User. Besonders schätzen wir die Verbindung aus strategischer Beratung und operativer Unterstützung sowie die zuverlässige Projektsteuerung.“
„Wir sparen durch die zentrale Steuerung aller Endgeräte über eine Konsole sehr viel Zeit. So können wir heute neue Mitarbeiter innerhalb von sechs Stunden onboarden – früher haben wir mindestens doppelt so lange gebraucht.“
„Das große Plus bei der Entscheidung für Matrix42 ist, dass wir ein einziges System für alle wesentlichen Verwaltungsprozesse haben. Wir verwenden eine einzige Software-Suite statt vieler verschiedener Tools. Das hat den Stress verringert und macht unser Leben viel einfacher.“
„Wir wollten weg von trägen Prozessen und SAP-Freigaben auf Papier . Mit der neuen Plattform haben wir den manuellen Aufwand komplett digitalisiert und die täglichen Abläufe für unsere Teams massiv erleichtert.“
„Deployments und Software-Updates haben uns früher unheimlich viel Zeit gekostet . Durch die Automatisierung läuft die Softwareverteilung jetzt in Minuten statt Stunden ab und das Team hat die täglichen Routineaufgaben voll im Griff .“
FAQs